
Certyfikat zarządzania prywatnością
Deklaracja „dbamy o dane" przestała wystarczać. Certyfikat ISO/IEC 27701 daje obiektywny dowód, że ochrona danych osobowych jest u Ciebie systemem — nie obietnicą.
Certyfikacja ochrony danych opiera się na wymaganiach ISO/IEC 27701:2025 oraz właściwych wymaganiach RODO i ISO/IEC 27001. Program Multicert określa sposób audytu, przeglądu wyników i decyzji certyfikacyjnej. Część rodziny Multicert Verified — uniwersalnego znaku jakości dla branż.
Przełom edycji 2025: ISO/IEC 27701 stała się normą samodzielną — certyfikat zarządzania prywatnością można uzyskać bez wcześniejszego ISO/IEC 27001. To otwiera certyfikację prywatności dla organizacji skupionych na ochronie danych osobowych, które nie prowadzą pełnego systemu bezpieczeństwa informacji.
Program daje organizacji znak certyfikacyjny oraz dowód zgodności z RODO wobec UODO, kontrahentów i klientów — szczególnie istotny dla podmiotów przetwarzających dane w imieniu innych (hosting, BPO, SaaS, agencje), od których klienci wymagają udokumentowanej ochrony.
8 filarów zarządzania prywatnością
Audyt ocenia nie deklaracje, lecz udokumentowany system ochrony danych, podstawy prawne i realizację praw osób — w ośmiu obszarach ISO/IEC 27701.
- 01
Polityka i zarządzanie prywatnością
Udokumentowana polityka ochrony danych, role i odpowiedzialności (w tym inspektor ochrony danych) oraz zaangażowanie kierownictwa.
- 02
Rejestr przetwarzania i podstawy prawne
Rejestr czynności przetwarzania, ustalone podstawy prawne, cele i okresy retencji oraz minimalizacja danych.
- 03
Realizacja praw osób
Obsługa żądań dostępu, sprostowania, usunięcia, ograniczenia i przeniesienia danych — w terminach wymaganych prawem.
- 04
Prywatność w projektowaniu i DPIA
Uwzględnianie ochrony danych już na etapie projektowania oraz ocena skutków dla ochrony danych przy ryzykownym przetwarzaniu.
- 05
Zgody i przejrzystość
Zarządzanie zgodami, klauzule informacyjne i przejrzyste informowanie osób o przetwarzaniu ich danych.
- 06
Środki ochrony danych
Techniczne i organizacyjne środki bezpieczeństwa adekwatne do ryzyka: kontrola dostępu, szyfrowanie, pseudonimizacja, kopie zapasowe.
- 07
Powierzanie przetwarzania
Umowy powierzenia, weryfikacja podmiotów przetwarzających i zasady przekazywania danych poza EOG.
- 08
Naruszenia i zgłaszanie
Wykrywanie, rejestrowanie i obsługa naruszeń ochrony danych oraz zgłaszanie do UODO i zawiadamianie osób, gdy wymagane.
Dla kogo
- • Sklepy internetowe i platformy przetwarzające dane klientów
- • Dostawcy SaaS i usług chmurowych (podmioty przetwarzające)
- • Agencje marketingowe, HR, payroll i firmy obsługi klienta (BPO)
- • Podmioty medyczne, finansowe i ubezpieczeniowe (dane wrażliwe)
- • Administracja publiczna i instytucje przetwarzające dane na dużą skalę
Audyt obejmuje wymagania właściwe dla roli organizacji — administratora, podmiotu przetwarzającego lub obu jednocześnie.
Certyfikat i rozszerzenia
Podane kwoty mają charakter orientacyjny i nie stanowią oferty w rozumieniu art. 66 § 1 Kodeksu Cywilnego. Realna wycena zależy od skali przetwarzania, liczby procesów i dokumentacji wstępnej i jest sporządzana indywidualnie po analizie zgłoszenia.
- Certyfikat ochrony danych (PIMS)Pełna zgodność z wymaganiami ISO/IEC 27701:2025 właściwymi dla roli organizacji — administrator i/lub podmiot przetwarzający.
- Rozszerzenie: integracja ISO/IEC 27001Audyt zintegrowany z systemem zarządzania bezpieczeństwem informacji — dla organizacji prowadzących oba systemy (rabat wobec osobnych postępowań).
Podstawa i zasady programu
Podstawę oceny stanowi ISO/IEC 27701:2025, właściwe wymagania RODO i powołania na ISO/IEC 27001; program MS-PIMS 001:2026 określa przebieg audytu, przeglądu i decyzji. Kryteria oceny określamy w specyfikacji własnej, która wskazuje także zastosowane normy, przepisy albo inne dokumenty odniesienia.
Status programu
Jest to dobrowolny program certyfikacji Multicert prowadzony według zasad ISO/IEC 17021-1:2015 (audyt i certyfikacja systemów zarządzania). Certyfikat wydajemy na zasadach określonych w niniejszym programie oraz w Regulaminie certyfikacji dobrowolnej. Dokument wskazuje zastosowane kryteria, zakres, posiadacza i okres ważności. Jego bieżący status można sprawdzić w rejestrze.
Bezstronność i niezależność
Przed wyznaczeniem zespołu sprawdzamy możliwe konflikty interesów. Osoba, która prowadziła audit, nie podejmuje decyzji o przyznaniu certyfikatu. Szczegółowe zasady bezstronności, przeglądu wyników i podejmowania decyzji określa program oraz regulamin certyfikacji dobrowolnej.
Reklamacje, odwołania i skargi
- Reklamacje i skargi dotyczące postępowania auditowego lub obsługi — adres biuro@multicert.pl, termin rozpatrzenia 14 dni.
- Odwołania od decyzji certyfikacyjnej — rozpatrywane przez osobę lub zespół nieuczestniczący w zaskarżonej decyzji, termin 30 dni.
- Skargi stron trzecich dotyczące certyfikowanej organizacji — kanał survey@multicert.pl; potwierdzona skarga może uzasadniać dodatkowy audit, w tym audit bez zapowiedzi.
Jak wygląda certyfikat na Twojej ścianie
Po pomyślnym audycie otrzymujesz papierowy certyfikat A4 do oprawienia oraz znak Multicert w pliku wektorowym (SVG, EPS, PNG) do stosowania na stronie internetowej, w siedzibie i materiałach firmowych zgodnie z zasadami używania znaku. Znak nie może sugerować certyfikacji wyrobu, jeżeli certyfikat dotyczy systemu, procesu albo usługi.
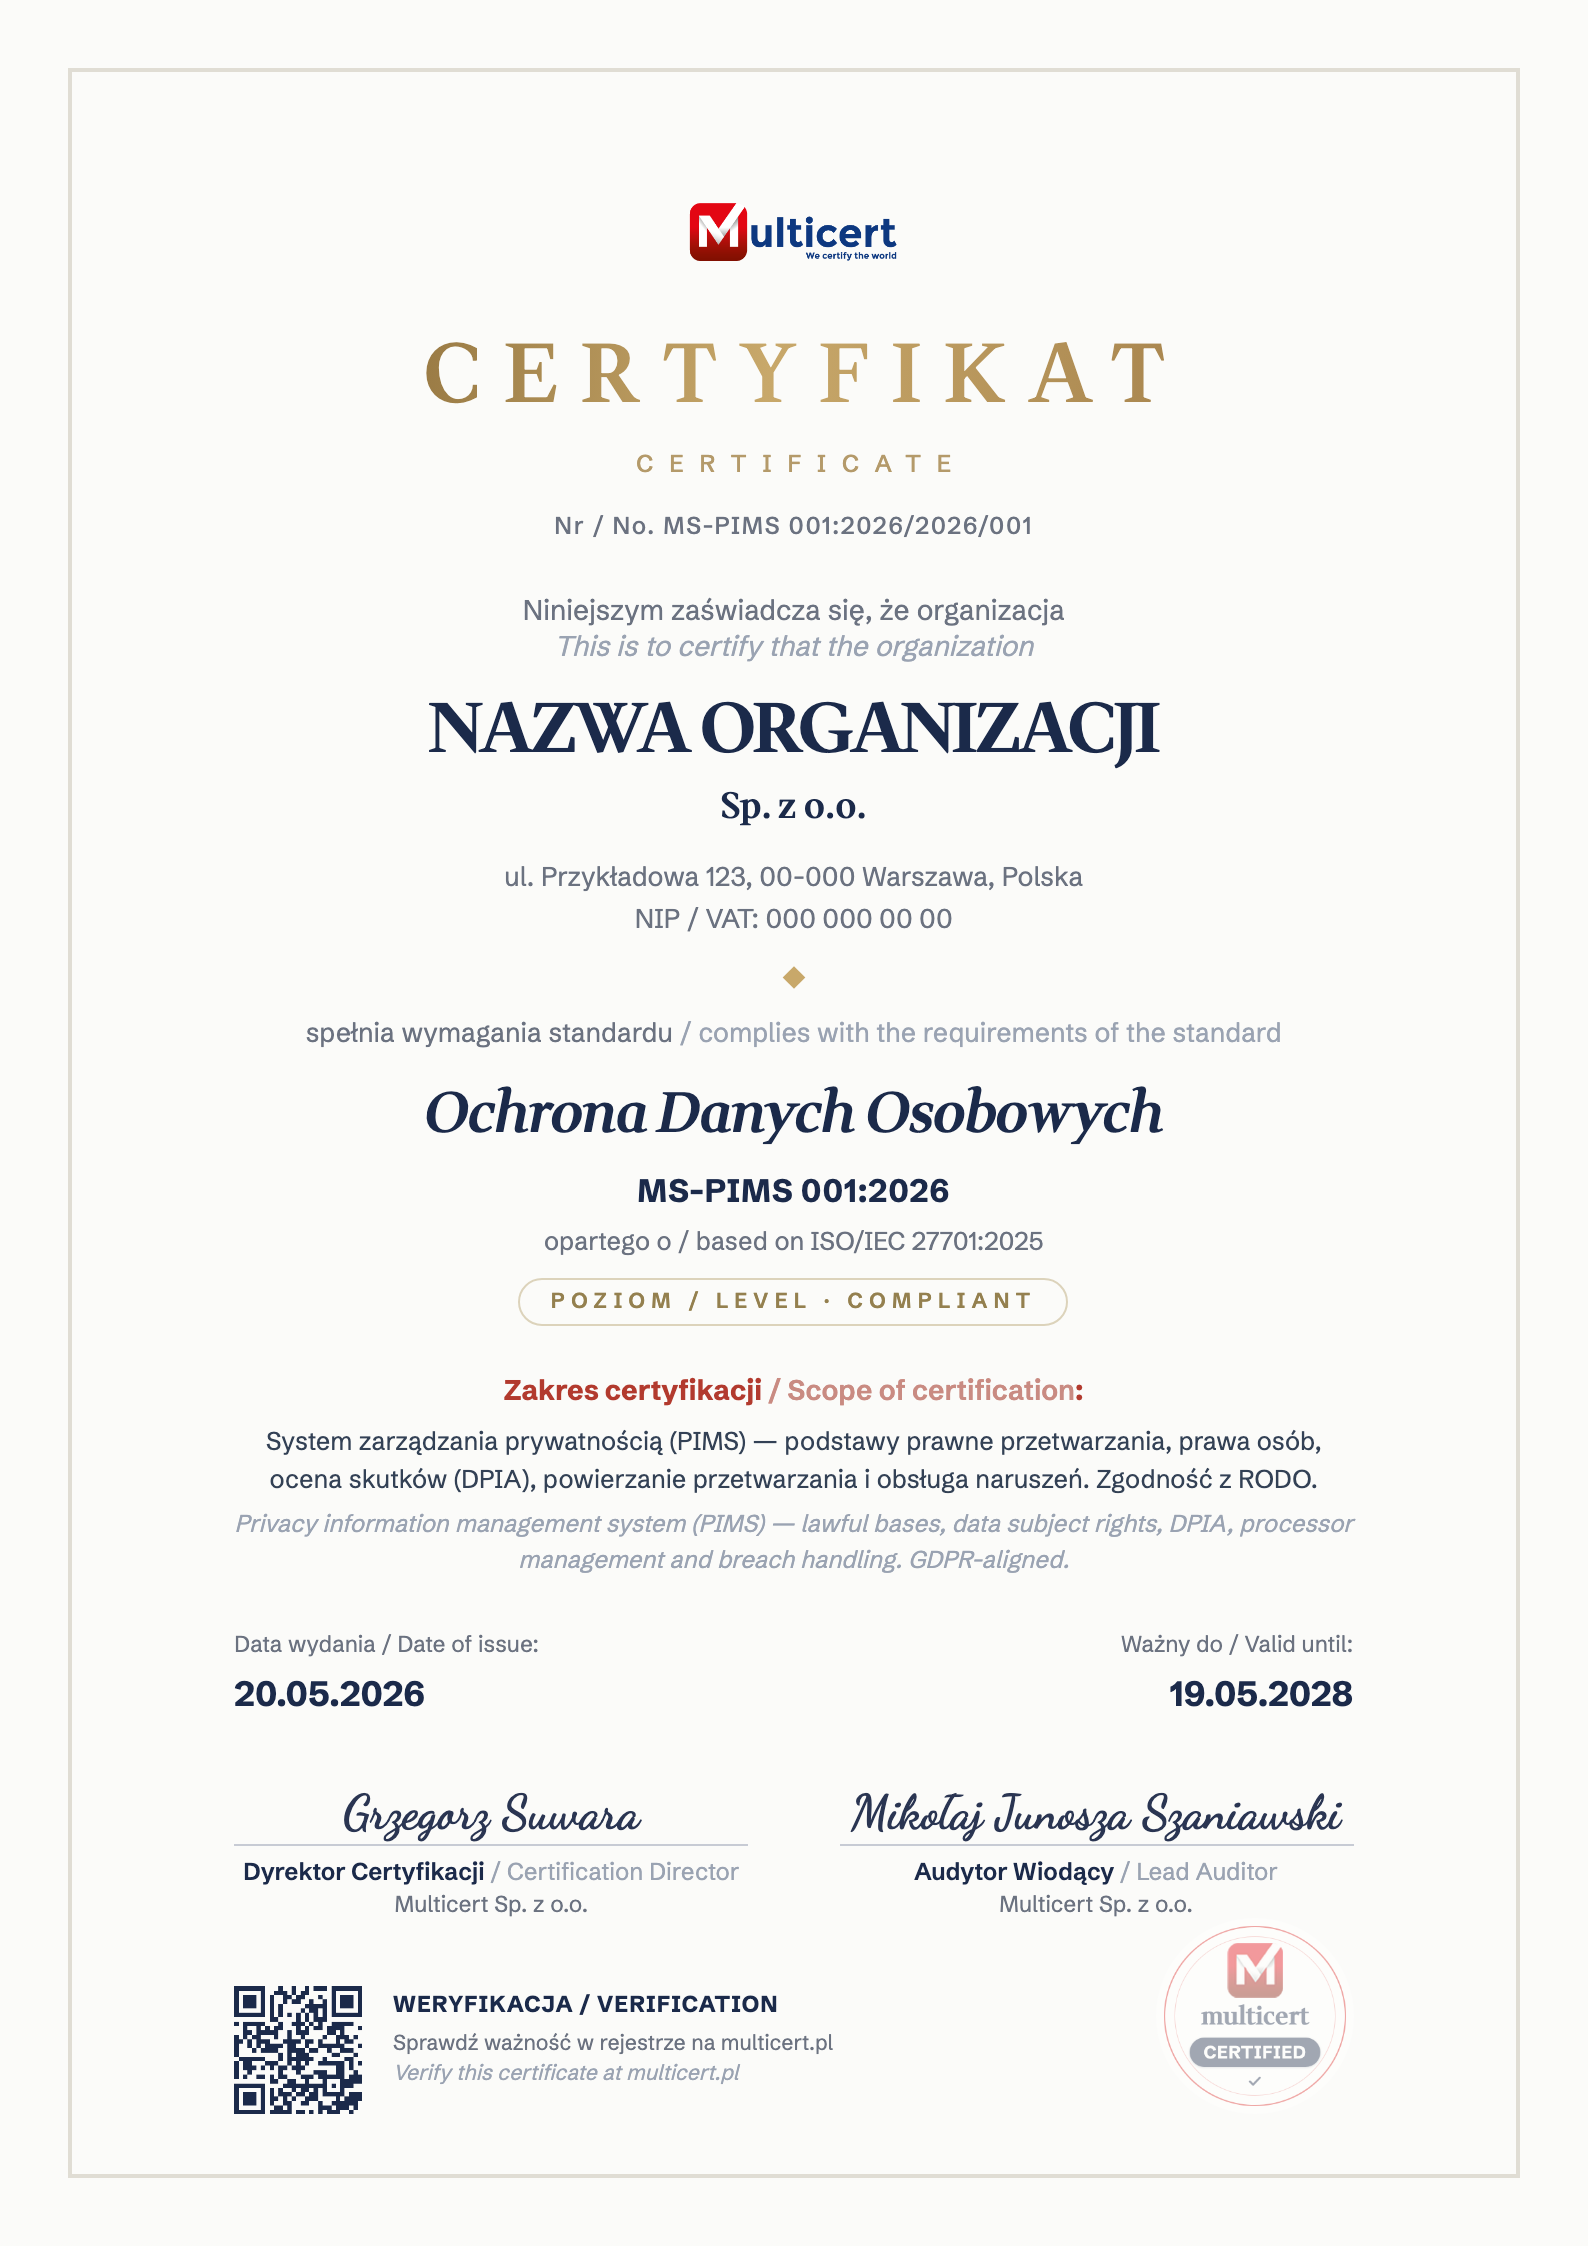
Certyfikat i znak
Zgodność ze standardem MS-PIMS 001:2026 — pełna zgodność z wymaganiami ISO/IEC 27701:2025.
Certyfikat
Ochrona Danych Osobowych
zgodność z normą
ISO/IEC 27701:2025
program certyfikacji MS-PIMS 001:2026
multicert.plMS-PIMS 001:2026
Dlaczego znak Multicert znaczy więcej
ZWERYFIKOWANE
Proces certyfikacji oparty o audyt i ocenę zgodności.
RZETELNE
Działamy zgodnie z uznanymi standardami i kodeksem etyki.
GODNE ZAUFANIA
Transparentność, uczciwość i odpowiedzialność w biznesie.
Wzór poglądowy. Wydany certyfikat zawiera dane organizacji, unikalny numer, datę i podpisy. Znak Multicert otrzymujesz w pakiecie plików (SVG / EPS / PNG / PDF) razem z instrukcją stosowania, która określa między innymi minimalne rozmiary i strefę ochronną.
Najczęstsze pytania o program certyfikacji ochrony danych
Co weryfikuje program certyfikacji ochrony danych?
Czy mogę certyfikować ISO 27701 bez ISO 27001?
Jak certyfikat ma się do RODO?
Dla kogo jest certyfikat — administrator czy podmiot przetwarzający?
Ile kosztuje certyfikacja ISO 27701?
Czy program ma poziomy (Bronze/Silver/Gold)?
Porozmawiajmy o certyfikacji ochrony danych w Twojej organizacji
Rabat dla grup kapitałowych i organizacji z wieloma lokalizacjami. Doradca ds. certyfikacji odpowie na pytania i wskaże zakres audytu.
Inne obszary certyfikacji i zgodności